알림마당


보도자료
금융보안포럼, 「금융보안 관련 이사회 보고사항 안내서」 발간
제목 : 금융보안포럼, 「금융보안 관련 이사회 보고사항 안내서」 발간
- 경영진, 이사회 보안 인식 제고를 통한 금융회사 자율보안 역량 강화
□ 금융보안포럼*(회장 박상원)은 금융회사의 금융보안 중요 사항에 대한 이사회 보고 의무 이행을 지원하고 경영진의 보안 거버넌스를 강화하기 위하여 「금융보안 관련 이사회 보고사항 안내서」를 발간
* 금융보안포럼: 금융보안 관련 이슈에 대해 민간 전문가 및 금융회사 CISO 간 의견 교류와 논의를 위해 2010년에 설립한 협의체 (회장: 금융보안원장)
□ 전자금융감독규정 개정에 따라 금융회사 정보보호최고책임자(CISO)는 2025년 8월부터 정보보호위원회가 심의·의결한 사항 중 전자금융거래의 안전성 및 신뢰성에 중대한 영향을 미치는 사항에 대해 이사회에 보고할 의무
ㅇ 이는, 최고경영자에게만 보고했던 기존 규정에서 나아가, 이사회에서도 금융보안 중요 사항을 경영 차원에서 인지하고 대응토록 함으로써, 금융회사 전반에 걸쳐 자율보안 역량을 강화하기 위함
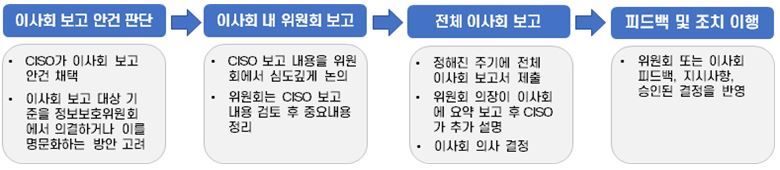
□ 「금융보안 관련 이사회 보고사항 안내서」는 금융회사가 이사회 보고 의무를 원활히 이행할 수 있도록 ▲보고 대상 ▲보고 체계 ▲보고 절차 등을 구체적으로 안내하고,
ㅇ 보고 대상별로 참고할 수 있는 보고서 샘플을 함께 제공하여 실무 활용도를 높임
[이사회 보고 절차(예시)]
ㅇ 아울러, 금융보안 중요 사항을 종합적으로 관리할 수 있도록 보고 대상을 유형별로 구분하고 보고 시기(정기·수시) 및 방법(대면·서면)을 정리한 매트릭스를 제시함으로써 체계적인 의무 이행을 지원
[이사회 보고 대상·유형·시기 매트릭스(예시)]
|
보고 대상 |
보고 유형* |
보고 시기 |
방법 |
|||
|
A유형 |
B유형 |
C유형 |
정기 |
수시 |
||
|
가. 정보보안에 관한 목표·전략 및 계획 수립에 관한 사항 |
||||||
|
정보기술부문 계획서 |
∨ |
|
|
1분기 |
|
CIO 동석 |
|
중장기 전략·계획 |
∨ |
|
|
1분기 |
|
|
|
보안 관련 중요 내규 |
|
∨ |
∨ |
1분기 |
∨ |
|
|
보안 강화 기준 및 정책 |
|
∨ |
∨ |
1분기 |
∨ |
|
|
나. 정보보안 위험평가 및 대응 조치에 관한 사항 |
||||||
|
취약점 분석·평가 결과 |
∨ |
|
|
1/3분기 |
|
권역별 상이 |
|
망분리 예외 승인 현황 |
|
|
∨ |
|
∨ |
서면 |
|
금융당국 제재 조치 |
|
|
∨ |
|
∨ |
|
|
위험평가 및 조치 결과 |
∨ |
|
|
1분기 |
|
|
|
다. 침해사고 및 개인정보 유출 등 정보보안 사고에 관한 사항 |
||||||
|
사고 및 정보유출 원인・대응 |
|
∨ |
|
|
∨ |
|
|
사고 시 소비자 피해 대응 |
|
∨ |
|
|
∨ |
|
|
라. 클라우드 및 제3자 리스크 관리에 관한 사항 |
||||||
|
클라우드 보안관리 |
|
|
∨ |
3분기 |
|
서면 |
|
수탁자 보안성 평가 결과 |
|
|
∨ |
3분기 |
|
서면 |
* A유형(보안전략 및 위험관리에 관한 사항), B유형(전자금융거래의 안전성 관련 사항), C유형(기타
일상적으로 수행하는 중요 보안활동)
□ 또한, 보고 대상별로 이사회에서 확인해야 할 사항을 체크리스트 형태로 제공하여 이사회 보고 의무 제도가 실효성 있게 운영될 수 있도록 지원
□ 발간된 안내서는 금융보안원 홈페이지(자료마당 → 가이드) 및 레그테크 포털(regtech.fsec.or.kr)에 게시
□ 금융보안원 박상원 원장은“금융보안의 중요성이 커지면서 이사회 등 경영진이 보안 이슈를 경영 리스크 차원에서 인식하고 책임 있는 위험관리 거버넌스 체계 수립이 필수 과제로 부각되고 있다.”며,
ㅇ“이번 안내서가 이사회 보고를 준비하는 금융회사의 실무 부담을 완화하는 동시에, 실효적인 금융보안 거버넌스 체계를 확립해 나가는 데 실질적인 참고가 되기를 기대한다.”고 밝힘. 끝.
